PHP2Shell: quién lo está explotando y qué revela la darknet
PHP2Shell es un fallo grave en PHP, el programa que hace funcionar la mayoría de las webs del mundo, y permite que un atacante tome el control del servidor de una página web sin necesidad de contraseña. PHP publicó la solución el 21 de octubre de 2026 y, solo una semana después, ya había ataques confirmados, herramientas de ataque gratuitas en foros de delincuentes y accesos a empresas a la venta. En Byron Labs lo hemos seguido de cerca con Vysion, nuestra plataforma de inteligencia, para explicar de forma clara qué está ocurriendo: quién habla de ello, cómo lo están aprovechando los delincuentes y qué conviene hacer.
¿Qué es PHP2Shell?
PHP2Shell es el apodo de un fallo de seguridad muy grave en PHP, que está detrás de 7 de cada 10 páginas web, desde un blog en WordPress hasta una tienda online. En realidad son dos problemas relacionados, identificados con los códigos CVE-2026-109618 y CVE-2026-109619.
Los dos aprovechan el mismo momento: cuando PHP tiene que abandonar a medias una visita a la web por un error, no siempre "recoge" bien lo que estaba haciendo. El atacante provoca ese error a propósito y usa el desorden que queda para ejecutar órdenes en el servidor a distancia. El segundo fallo, además, puede filtrar información que el servidor guarda en memoria, como contraseñas, sesiones de usuario o claves de acceso.
Por qué es tan peligroso:
- No hace falta contraseña ni engañar a nadie: basta con enviar a la web una petición preparada, sin que ningún usuario haga clic en nada.
- Está en el propio PHP, no en un complemento: afecta a muchísimas webs a la vez. Los investigadores lo comprobaron en instalaciones normales de WordPress, Drupal y Joomla.
- Las protecciones habituales no llegan a actuar: el inicio de sesión, las verificaciones o los complementos de seguridad se saltan porque el fallo se activa antes de que la web ejecute su propio código. Por eso, a veces ni siquiera queda rastro en los registros de la web.
La buena noticia es que existe solución: PHP publicó versiones corregidas el 21 de octubre de 2026 (8.5.12, 8.4.27, 8.3.36 y 8.2.35). Actualizar y reiniciar PHP en el servidor es la única protección completa.
¿Qué riesgo real supone PHP2Shell?
Dos factores hacen que PHP2Shell sea especialmente peligroso: la cantidad de webs que puede alcanzar y la rapidez con la que los delincuentes han empezado a usarlo.
Millones de servidores expuestos
Según VirusTotal,hay unos 5,1 millones de servidores con PHP visibles en internet, y el fallo existe en todas las versiones de PHP de los últimos diez años. El mayor problema son unos 758.000 servidores con versiones antiguas (de la 5.4 a la 8.1). Ya no reciben actualizaciones oficiales, así que pueden seguir expuestos durante meses o incluso años.
Un riesgo mayor del que indicaba su puntuación
Las vulnerabilidades se puntúan con una escala llamada CVSS, del 0 al 10. PHP2Shell recibió un 9,2, pero con la advertencia de que era "difícil de explotar". Sobre el papel, eso podía invitar a esperar. La realidad fue otra: en menos de una semana ya había ataques con éxito, la agencia de ciberseguridad de EE. UU. (CISA) la añadió a su lista de vulnerabilidades que se están usando en ataques reales y aparecieron accesos robados a la venta.
Es justo lo que explicamos en nuestro artículo Por qué el CVSS ya no protege a tu empresa: el nuevo paradigma de CISA en la priorización de vulnerabilidades: una nota técnica no dice si alguien ya está atacando, y esa señal suele aparecer primero en la darknet.
Qué revela la darknet: lo que hemos visto con Vysion
Vysion rastrea a diario los foros ocultos y canales de Telegram donde se reúnen los ciberdelincuentes. Entre el 21 y el 29 de octubre detectó más de 65 mensajes en Telegram y 5 hilos en foros sobre PHP2Shell, repartidos en siete comunidades distintas. En solo nueve días, la conversación pasó de preguntar cómo usar el fallo a vender accesos robados.
Lo primero que llamó la atención fue que los propios foros de delincuentes, como PwnForums y RaidForums, tuvieron que desconectarse el 21 y el 22 de octubre para protegerse: también funcionan con PHP. A partir de ahí empezó la carrera por conseguir un ataque que funcionara. Las primeras versiones públicas fallaban, pero el 22 de octubre canales como "Exclusive Hacking Tools" ya compartían una versión mejorada que sí funcionaba. En foros de habla rusa como ANTICHAT se publicaban noticias traducidas casi a diario y se buscaban socios para sacar dinero de los accesos. El 27 de octubre apareció en el foro Breached un programa que rastrea internet en busca de servidores vulnerables, lo que permite encontrar miles de víctimas en horas.
Tres casos destacados
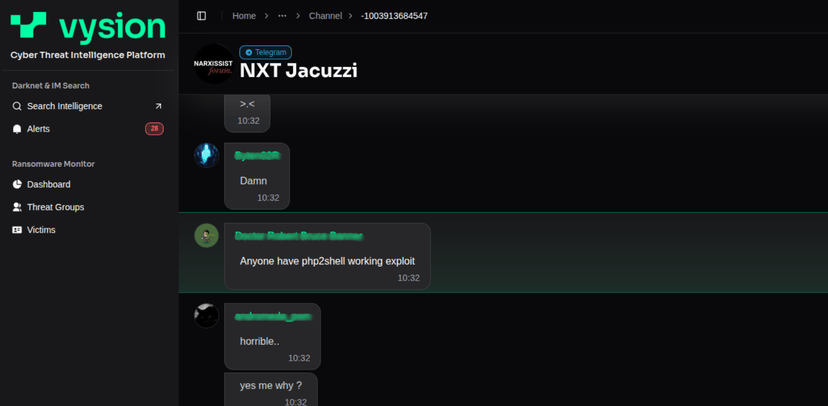
1. "¿Alguien tiene uno que funcione?"Del 21 al 24 de octubre, la misma pregunta se repitió en diversos canales de Telegram:
2. Se vende un acceso a la energía de Omán
El 24 de octubre apareció en el mercado de accesos del foro PwnForums un anuncio titulado "[PHP2SHELL] Oman's energy infrastructure Access + DB". El vendedor, ofrecía el acceso completo y la base de datos de una infraestructura energética de Omán por 35.000 USDT (una criptomoneda equivalente al dólar):
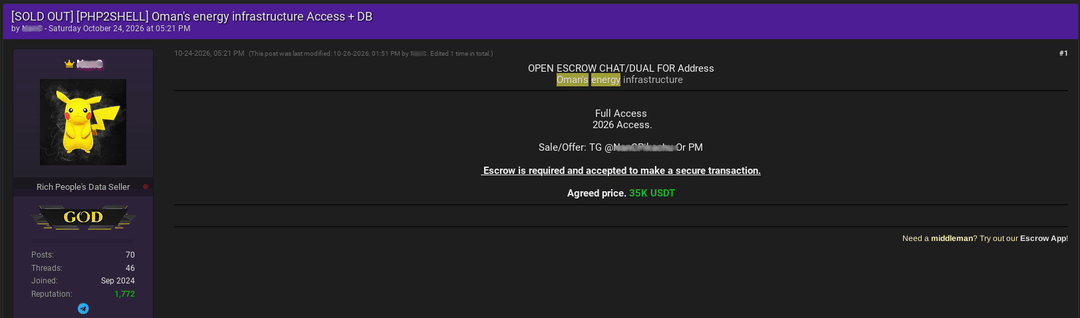
No hemos podido comprobar si la intrusión es real, pero es la primera víctima concreta ligada a PHP2Shell en nuestros datos, y en un sector crítico.
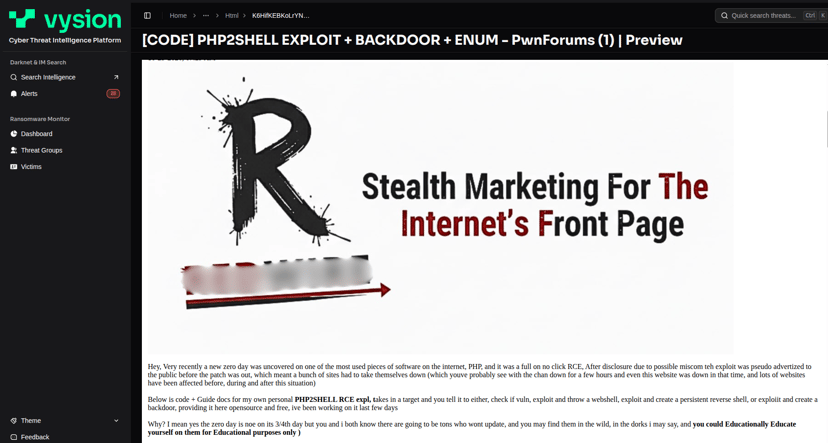
3. Una herramienta de ataque, gratis para cualquiera
El 25 de octubre, un usuario del foro PwnForums regaló una herramienta que detecta webs vulnerables y les instala una "puerta trasera", un acceso oculto para volver a entrar cuando quiera:
Lo que nos dice todo esto
- Los delincuentes reaccionan en horas, no en semanas. El margen para actualizar es mínimo.
- La dificultad técnica no frena a nadie mucho tiempo. En 24 horas ya había herramientas que funcionaban.
- El objetivo final es el dinero. Los accesos se venden y se revenden, y la víctima puede enterarse cuando ya es tarde.
¿Quién está explotando PHP2Shell?
No hay un único atacante. Cuando aparece un fallo como PHP2Shell, suelen aprovecharlo estos cuatro tipos de delincuentes:
| Tipo de atacante |
Los más expuestos son las tiendas online (Magento, WooCommerce, Shopware), los proveedores de alojamiento web, las webs hechas con gestores de contenido y herramientas como Roundcube, phpMyAdmin o Nextcloud, que guardan contraseñas y datos sensibles.
¿Cómo saber si te han atacado?
No existe una lista de direcciones o archivos que delate el ataque, y PHP advierte de que no ver errores no significa estar a salvo. Hay que buscar comportamientos extraños. Estas son las señales que tu equipo técnico o tu proveedor deberían revisar:
- En las visitas a la web: envíos de archivos a páginas que nunca reciben archivos, peticiones con el campo PHP_ SESSION_UPLOAD_PROGRESS, muchos errores 500 o 502 seguidos y cookies de sesión (PHPSESSID) de tamaño anormal.
- En los registros del servidor: errores de "memoria agotada" justo después de esas visitas y reinicios de PHP que nadie sabe explicar.
- En el propio servidor (la señal más clara): que PHP abra programas como bash, powershell, curl o wget; conexiones hacia direcciones desconocidas; y archivos .php, usuarios administradores o tareas programadas que nadie ha creado.
Conviene revisar como mínimo desde el 17 de octubre, cuando empezaron los primeros intentos.
Qué hacer ahora: actualizar, revisar y vigilar la darknet
En solo diez días, PHP2Shell pasó de ser una filtración a tener herramientas de ataque gratuitas y accesos robados a la venta. El margen para actualizar con calma ya no existe, así que la respuesta tiene que llegar por dos frentes: cerrar la puerta y comprobar si alguien ya ha entrado.
1. Cerrar la puerta: actualizar PHP
Lo primero es saber en qué versión de PHP está cada servidor:
| Versión de PHP |
Además, PHP 8.2 deja de recibir actualizaciones el 31 de diciembre de 2026, así que conviene planificar ya el siguiente cambio. Los pasos recomendados son:
- Localizar todo el PHP de la organización, también el que viene dentro de otros productos, empezando por lo que está expuesto a internet.
- Revisar antes de actualizar los servidores que estuvieron expuestos y guardar las pruebas. Actualizar no elimina una puerta trasera que ya esté instalada.
- Actualizar y reiniciar PHP por completo. Sin reinicio, la versión vulnerable sigue funcionando.
- Si aún no se puede actualizar, aplicar las medidas temporales que indica PHP (como desactivar la opción session.upload_progress y bloquear el envío de archivos donde no se usa) y mantener activo el cortafuegos web (WAF). Ayudan, pero no sustituyen a la actualización. Si no es posible, desconectar el servidor.
- Cambiar contraseñas y claves de cualquier servidor que pudo quedar expuesto y cerrar las sesiones abiertas.
2. Saber si alguien ya ha entrado: vigilar la darknet con Vysion
Actualizar cierra la puerta, pero no dice si alguien la cruzó antes. El caso de Omán lo demuestra: el primer aviso de una intrusión puede ser un anuncio de venta en un foro, mucho antes de que la víctima note nada en sus sistemas.
Aquí es donde Vysion marca la diferencia. Nuestra plataforma rastrea a diario los foros ocultos y canales de Telegram y Discord donde se mueven los ciberdelincuentes, y permite:
- Detectar si tu empresa aparece en venta: alertas cuando tu nombre, tus dominios o tus servidores se mencionan en anuncios de accesos robados.
- Encontrar credenciales filtradas: contraseñas y datos de empleados o sistemas que circulan tras una intrusión, para cambiarlos antes de que se usen.
- Saber qué fallos se están usando de verdad: como explicamos en nuestro artículo sobre CVSS, la puntuación de un fallo no dice si alguien ya lo está explotando. La darknet sí, y eso permite decidir qué actualizar primero.
Con PHP2Shell, Vysion nos ha permitido seguir paso a paso cómo evolucionaba la conversación entre delincuentes: de las primeras peticiones de herramientas a la venta de accesos robados. Contar con esa visión es lo que permite reaccionar a tiempo, en lugar de enterarse cuando ya es tarde.
¿Quieres saber si tu organización aparece en foros o canales criminales? Contacta con Byron Labs y lo comprobamos con Vysion.
Preguntas frecuentes sobre PHP2Shell
¿Qué es PHP2Shell?
Es el apodo de dos fallos de seguridad muy graves en PHP (CVE-2026-109618 y CVE-2026-109619) que permiten tomar el control del servidor de una web sin contraseña. PHP las corrigió el 21 de octubre de 2026.
¿Se está explotando PHP2Shell?
Sí. Hay ataques con éxito desde el 24 de octubre de 2026 y CISA la incluyó en su lista de fallos que se están usando en ataques reales. En la darknet ya se venden accesos conseguidos con ella.
¿Mi web en WordPress está afectada?
Probablemente, si el servidor no tiene PHP actualizado. El fallo está en PHP, no en WordPress, así que actualizar WordPress o sus plugins no lo soluciona.
¿Qué versiones de PHP corrigen PHP2Shell?
PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Después hay que reiniciar PHP en el servidor. Las versiones 8.1 y anteriores no tienen una versión corregida oficial.
Si ya he actualizado PHP, ¿estoy a salvo?
No necesariamente. Si el servidor estuvo expuesto antes, pudo quedar una puerta trasera o filtrarse alguna contraseña. Revisa si hay señales de intrusión y cambia las credenciales. Los cortafuegos web ayudan, pero los atacantes ya modifican sus ataques para esquivarlos.
Artículos relacionados
Mistral AI y Vysion MCP: Investigando la Darknet con IA
14 de octubre de 2026
Intercambio de CTI con MISP: SC-DIXAE y Byron Labs
18 de septiembre de 2026
10 Flujos de CTI que Todo CISO Debe Automatizar
31 de agosto de 2026