


Módulo y feed nativos de MISP:
Compatibilidad: MISP 2.4+ con MISP Modules y Python 3.8+. Configuración: active vysion-expansion y añada el feed de Vysion en la interfaz de MISP.
Enriquezca eventos de MISP con inteligencia de la dark web y datos de víctimas de ransomware.
El módulo nativo de MISP de Vysion enriquece correos, dominios, URL, teléfonos y carteras de criptomonedas con contexto de la dark web y ransomware, mientras que un feed específico incorpora nuevas víctimas de ransomware en MISP.
Descubrir VysionEl módulo de expansión y el feed de ransomware de Vysion incorporan inteligencia directa y transparente de redes darknet, plataformas de mensajería clandestina y archivos de ransomware en MISP, sin algoritmos opacos ni filtros de red.
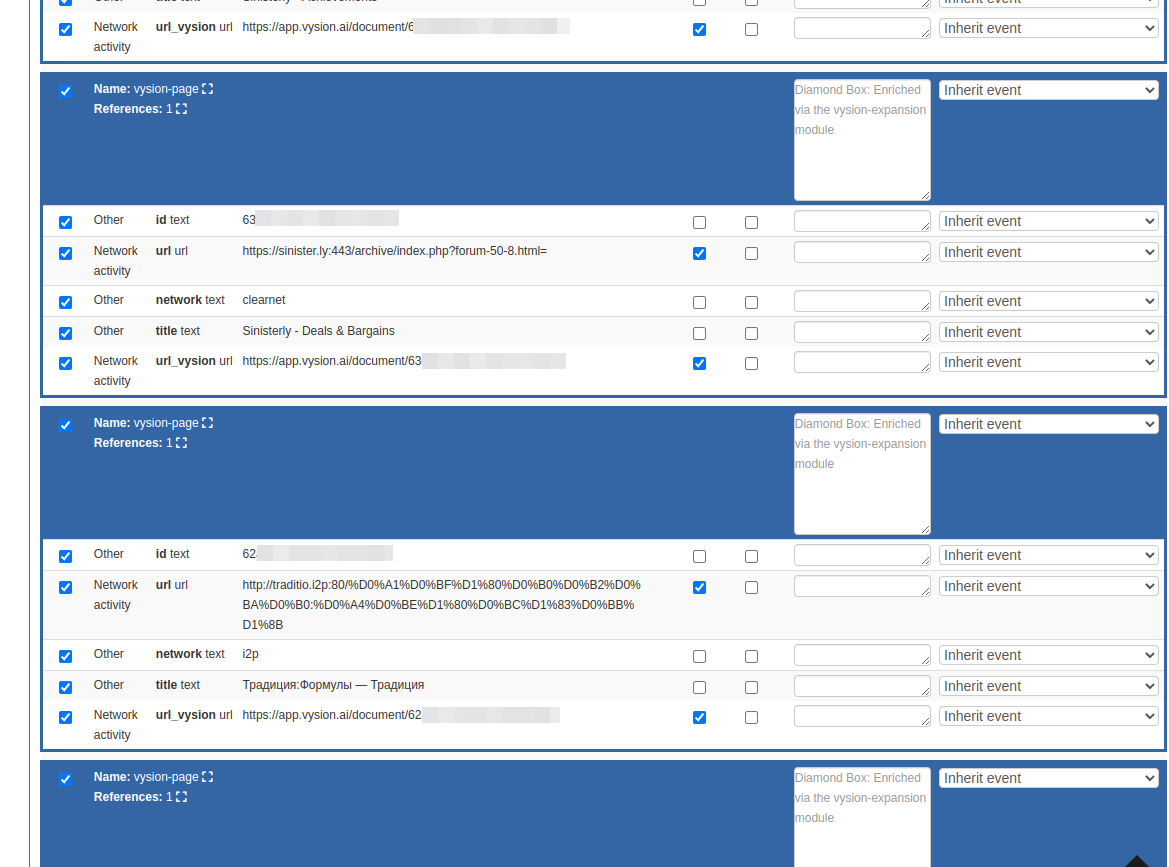
Indexación sin filtros de redes Tor (.onion) y deep web, con objetos vysion-page que incluyen título, URL, contenido, fecha de detección y etiquetas.
Registros de víctimas como objetos vysion-ransomware-feed: empresa, grupo, URL del sitio de filtraciones, web, industria, país y descripción.
Busque atributos de carteras BTC, XMR y DASH directamente desde MISP para revelar dónde aparecen en fuentes clandestinas.
Diseñado para analistas de CTI, equipos SOC y CERT para enriquecer, correlacionar y compartir inteligencia del underground con contexto basado en evidencias directamente en eventos de MISP.
Haga clic derecho en cualquier atributo compatible y ejecute la expansión de Vysion para añadir objetos vysion-page y atributos relacionados.
Obtenga víctimas de ransomware recién identificadas, URL de filtraciones y datos sectoriales como feed nativo de MISP.
Añada hallazgos fechados de la darknet y ransomware a eventos de MISP para apoyar cronologías e investigaciones.
Instale el módulo de Vysion mediante el instalador automatizado, manualmente o con Ansible, y añada su API key de Vysion en la configuración del plugin de MISP.
Ver guía de integraciónCompatibilidad: MISP 2.4+ con MISP Modules y Python 3.8+. Configuración: active vysion-expansion y añada el feed de Vysion en la interfaz de MISP.
Conecte su API key empresarial de Vysion para enriquecimiento ilimitado y de alto rendimiento en todos los tipos de atributos compatibles.
Convierta la inteligencia del underground en contexto compartido y accionable en cuatro escenarios operativos de alto impacto.
Acelere el triaje enriqueciendo correos, dominios, URL y teléfonos sospechosos ya presentes en sus eventos de MISP.
Anticípese a campañas de extorsión con un feed continuo de víctimas recién identificadas.
Siga el dinero del cibercrimen pivotando desde carteras BTC, XMR y DASH hacia las páginas y conversaciones clandestinas donde aparecen.
Comparta eventos enriquecidos por Vysion con grupos de confianza, ISAC y comunidades CERT mediante los controles de distribución de MISP.
Instale el módulo de Vysion en su instancia de MISP y añada su API key para enriquecer atributos e importar víctimas de ransomware con contexto de la darknet.